Mostrando entradas con la etiqueta Kaspersky Lab. Mostrar todas las entradas

jueves, 21 de agosto de 2014

Descubierto caso de ciberespionaje en América Latina en los últimos 4 años

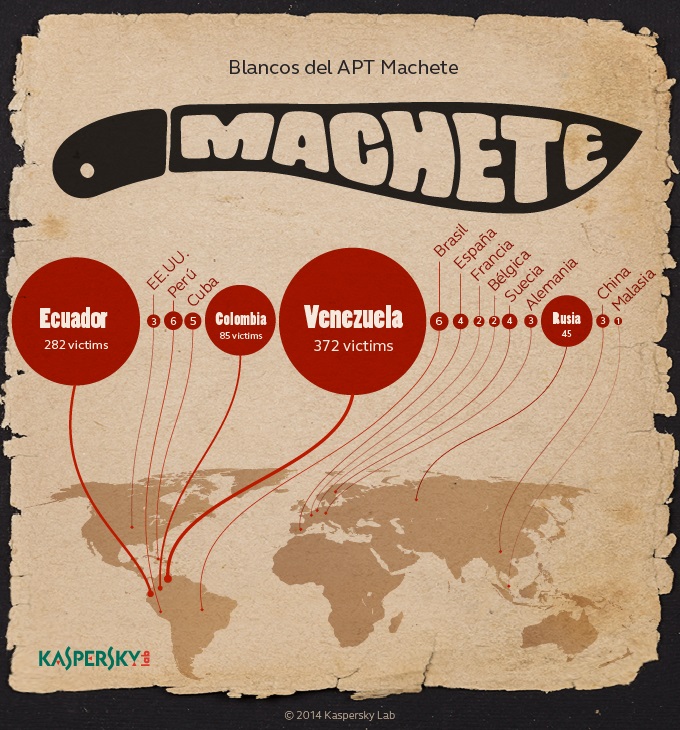
Kaspersky Lab ha descubierto una campaña de ciberespionaje, que lleva el nombre clave de ‘Machete’, la cual se ha dirigido a víctimas de alto perfil, incluyendo gobiernos, fuerzas militares, embajadas y las fuerzas del orden desde hace por lo menos 4 años. El campo principal de su operación ha sido América Latina: la mayoría de las víctimas parecen estar ubicadas en Venezuela, Ecuador y Colombia, además de haberse interceptado casos en Rusia, Perú, Cuba y España.

Machete- kaspersky lab- ciberespionaje 

De acuerdo con Kaspersky, “el objetivo de los atacantes es recopilar información sensible de las organizaciones comprometidas” y se cree que los atacantes ya han conseguido recopilar una laga lista de informaciones.

Se cree que los ataques llegan desde algún país de América Latina, una de las suposiciones es que podría llegar desde una embajada y Kaspersky afirma que lo más probable es que los atacantes hablen español.

lunes, 11 de agosto de 2014

Campaña de espionaje con más 2.800 blancos a nivel mundial


 Ataques informáticos destinados al espionaje.

Un artículo escrito para otra guerra, que es la misma de siempre Kaspersky Lab dio a conocer un análisis a fondo del malware e infraestructura de los servidores de comando y control (C&C) relacionado con la campaña de ciberespionaje conocida como Crouching Yeti (Yeti Agachado). Los blancos de esta campaña incluyen victimas de varios sectores estratégicos.


El número total de víctimas conocidas supera las 2.800 en todo el mundo, de las cuales los investigadores de Kaspersky Lab fueron capaces de identificar a 101 empresas a nivel mundial entre las que también se registran organizaciones de Colombia.

Esta lista de víctimas parece indicar que el interés de Crouching Yeti se centra en blancos estratégicos, pero también muestra interés de grupo en muchas otras instituciones no tan obvias. Los expertos de Kaspersky Lab creen que podría tratarse de víctimas colaterales.

La campaña utiliza herramientas ampliamente expandidas en la red como los troyanos Havex y Sysmain, los backdoor ClientX, Karagany y ladrones relacionados.

En la actualidad, el Troyano Havex es conocido por tener dos módulos muy especiales destinados a recopilar y transmitir al atacante los datos de entornos de TI industriales específicos. El primero es el módulo de análisis OPC. Este módulo está diseñado para recopilar los datos extremadamente detallados de los servidores OPC que corren en la red local. Dichos servidores se suelen utilizar donde múltiples sistemas de automatización industrial están operando.

El módulo de análisis OPC viene acompañado por una herramienta de escaneo de redes. Este módulo está diseñado para analizar la red local, buscar todas las computadoras conectadas a los puertos relacionados con el software OPC/SCADA, e intentar conectarse a dichos hosts para identificar qué sistema OPC/SCADA potencial está corriendo.

En el estudio se observaron muchas características que podrían apuntar hacia el origen nacional de los delincuentes detrás de esta campaña. En particular, realizaron el análisis del sello de tiempo del archivo de 154 archivos y llegaron a la conclusión que la mayoría de las muestras fueron recopiladas entre las 06:00 y las 16:00 UTC, que podrían coincidir con prácticamente cualquier país de Europa, así como de Europa Oriental.

Las cadenas presentes en el malware analizado están en inglés (escrito por no nativos). Durante la investigación no se pudo llegar a una conclusión definitiva con respecto a que este actor fuera de origen ruso. En casi 200 archivos binarios maliciosos y en el contenido operativo relacionado hay una falta total de contenido cirílico (o transliteración). Además, se encontraron pistas que señalan a hablantes de idioma francés y sueco. 

Tomado de  http://www.eluniversal.com.co

jueves, 12 de diciembre de 2013

Kaspersky: Internet podría morir en 2014

Kaspersky: "Internet podría morir en 2014"

Las prohibiciones legislativas, la 'burbuja' de la moneda virtual bitcóin y los ciberataques de 'hackers' podrían hacer desaparecer Internet en 2014 a causa de su desintegración en decenas de redes, según un experto del laboratorio Kaspersky.

La red mundial de Internet en su sentido convencional global podría desaparecer el año que viene, comunicó el experto de la empresa rusa de seguridad informática Kaspersky Lab, Alexánder Góstev, en una rueda de prensa. El lugar de Internet lo ocuparán docenas de redes nacionales independientes con acceso limitado a los recursos extranjeros, sugirió el informático.

Hasta hace poco este tipo de redes cerradas eran habituales solo en China, pero actualmente varios países, entre ellos Rusia, han adoptado o están considerando aprobar leyes que prohíban el uso de servicios extranjeros en algunos casos, dijo Góstev. Dado el continuo crecimiento y la sofisticación de las amenazas cibernéticas, las aspiraciones descritas por el experto no pararán de aumentar y las restricciones legales conducirán inevitablemente a las prohibiciones técnicas.

Góstev también insinuó que el próximo año la moneda virtual bitcóin provocará un gran interés no solo entre los usuarios de Internet, sino también entre los cibercriminales. Este noviembre el precio del bitcóin rompió por primera vez la marca de los 1.000 dólares. El informático cree que en 2014 el precio de la moneda virtual podría aumentar hasta 2.000 o 3.000 dólares. Sin embargo, no descartó la posibilidad de la caída del bitcóin como resultado de una situación de inestabilidad en torno a la moneda virtual.

El experto del laboratorio Kaspersky vaticinó que el año que viene se activarán grupos de 'mercenarios cibernéticos', pequeños colectivos de 'hackers' especializados en lanzar ataques cibernéticos instantáneos. Acudirán a sus servicios una amplia variedad de empresas para llevar a cabo acciones de ciberespionaje económico con el fin de obtener ventajas competitivas.

Góstev también anunció que en 2014 podrían aumentar los ataques a los desarrolladores de productos de software. En la zona de riesgo se encontrarán probablemente los creadores de las aplicaciones móviles. Además, los atacantes informáticos continuarán explorando activamente las vulnerabilidades de las plataformas móviles, en particular Android.

A este respecto, el presidente de la Organización Vamos Unidos USA, Juan José Gutiérrez, opina que lo que necesita Internet no son restricciones, sino una democratización de su control. "Lo que realmente necesita el Internet es que se democratice el control de las redes, de los servidores globales de acceso a la información para que no sea uno solo Gobierno que lo controle", cree el experto.  

Russia Today

viernes, 13 de septiembre de 2013

Correos falsos de CNN dicen que Estados Unidos está bombardeando Siria


No es la primera vez que la actualidad pasa a convertirse en un gancho por parte de los cibercriminales. Los analistas de Kaspersky Lab han visto como durante los últimos meses como los ciberdelincuentes han utilizado noticias como la muerte de Hugo Chávez o el nacimiento del bebé real de Inglaterra para conseguir sus fines fraudulentos. 

En esta ocasión, los analistas han descubierto cómo en los últimos días ha aparecido una campaña de 'spam' que utiliza el conflicto sirio para atraer la atención de sus víctimas. Estos correos se hacen pasar por un email de la CNN que afirma que EE.UU. ha comenzado a bombardear Siria.

Los usuarios, al hacer clic en el enlace acortado que va adjunto al email para obtener más información sobre la actualidad en Siria, acceden sin su conocimiento a un paquete de 'exploits' que se aprovecha de las vulnerabilidades de versiones desactualizadas de Adobe Reader y Java. Los ciberdelincuentes prefieren usar el 'exploit' de Java frente al 'exploit' de Adobe Reader, ya que éste es más fiable. 

Este ''exploit'' descarga un troyano en el equipo que se encarga posteriormente de descargar e instalar varios programas de 'malware' comprometiendo la seguridad del sistema. A través de estos ataques los cibercriminales podrían hacerse con el control del PC infectado e incluso robar información personal como contraseñas, datos financieros, etc. 

"Este tipo de ganchos para llamar la atención de las víctimas son una técnica cada vez más común por parte de los cibercriminales", afirma Roel Schouwenberg, analista de Kaspersky Lab. "Hemos visto cómo los cibedelincuentes envían spam y 'phishing' a los usuarios haciéndose pasar por notificaciones de Facebook (NasdaqGS: FB - noticias) , mensajes de Paypal y cada vez es más común el uso de noticias de gran repercusión a nivel mundial".

Tomado de  http://es.finance.yahoo.com

martes, 15 de enero de 2013

Detectan Octubre Rojo, red de espionaje

Los atacantes de Octubre Rojo diseñaron su propio malware, identificado como “Rocra”, dque posee una peculiar arquitectura modular consistente en extensiones maliciosas, módulos de robo de información y troyanos-backdoors.

Kaspersky Lab informó sobre una nueva campaña de espionaje cibernético que tiene como blanco atacar a organizaciones diplomáticas, gubernamentales y de investigación científica en varios países del mundo. El objetivo de la campaña Octubre Rojo (Rocra) es recopilar documentos críticos de las organizaciones afectadas, incluyendo información de inteligencia geopolítica, credenciales para ingresar en sistemas informáticos secretos y datos de dispositivos móviles y equipos de red.

OCTUBRE ROJO
Los investigadores estiman que Octubre Rojo ha funcionado desde 2007 y que, aún en enero de este 2013, funciona. Los ataques afectan en mayir medida a a países de Europa Oriental, las repúblicas de la ex URSS y países de Asia Central, y también Europa Occidental y Norte y Sur de América. 

La red de espionaje de Octubre Rojo ha estado activa desde 2007 y se ha enfocado en agencias diplomáticas y gubernamentales de varios países en todo el mundo, y también han afectado a instituciones de investigación, grupos energéticos y nucleares, empresas comerciales y agencias aeroespaciales.

Para controlar la red de equipos infectados, los atacantes crearon más de 60 nombres de dominio y varios servidores de hosting en diferentes países, la mayoría en Alemania y Rusia. La cadena de servidores funcionaba como proxies que ocultaban la ubicación real del servidor "madre” central.
La información robada de los sistemas infectados incluye documentos con las extensiones: txt, csv, eml, doc, vsd, sxw, odt, docx, rtf, pdf, mdb, xls, wab, rst, xps, iau, cif, key, crt, cer, hse, pgp, gpg, xia, xiu, xis, xio, xig, acidcsa, acidsca, aciddsk, acidpvr, acidppr, acidssa. En el caso de las extensiones “acid*” es posible que pertenezcan al software clasificado “Acid Cryptofiler”, utilizado por varias entidades, desde la Unión Europea hasta la NATO. 

Por Martha E. Gómez Cruz 

Tomado de  http://www.addictware.com.mx

jueves, 13 de diciembre de 2012

Las ciberarmas de destrucción, robo y sabotaje se duplicarán en 2013 según Kaspersky Lab

Las ciberarmas diseñadas para robar o destruir datos confidenciales, o sabotear infraestructuras críticas, se duplicarán el próximo año, alertó hoy la empresa rusa de seguridad informática Kaspersky Lab.

A lo largo de 2012, expertos de Kaspersky Lab detectaron cuatro programas maliciosos de esta clase: Duqu, Flame, miniFlame y Gauss. Todos buscaban sustraer información desde las redes informáticas del Medio Oriente y fueron creados con el apoyo financiero de estructuras públicas que se encuentran en naciones tecnológicamente avanzadas.

“Si miramos la cantidad de países que han manifestado en el último año su interés hacia el problema, cabe esperar al menos una duplicación del número de estos programas”, auguró Alexandr Góstev, experto jefe de Kaspersky Lab en materia antivirus.

Los virus espías tipo Duqu, Flame y Gauss roban datos de inteligencia que más tarde pueden usarse para desarrollar programas como Stuxnet, el gusano que en 2010 supuestamente causó daños a equipos de importancia crítica en varias instalaciones nucleares de Irán. Los virus destructores, como Wiper y Shamoon, se usaron el pasado año para borrar la información en los ordenadores de varias empresas petroleras de Irán y Arabia Saudí.
 
Moscú, Ria Novosti

miércoles, 24 de octubre de 2012

El 42% de las compañías españolas no están preparadas frente a las ciberamenazas

De acuerdo con el Estudio Global IT Security Risk llevado a cabo por B2B International en julio del 2012 en colaboración con Kaspersky Lab, las compañías españolas reconocen que las ciberamenazas son uno de los problemas que más les preocupan. Pero… ¿están listas para protegerse de estos ataques? De acuerdo con la encuesta, en un 42% de los casos en España la respuesta es “no”: la infraestructura de las corporaciones carece de la necesaria protección para poder manejar con efectividad los ataques online (La media global de todos los países incluidos en el estudio se sitúa en un 41%).

La situación no mejora cuando nos centramos en las amenazas informáticas relacionadas con el cibercrimen. Concretamente, el 50% de las compañías españolas NO están protegidas de forma suficiente contra el robo de la propiedad intelectual, que en la mayor parte de los casos se hace de manera online. El 59% de los profesionales de informática encuestados en España está seguro de que su infraestructura de protección sería ineficaz contra un intento serio de espionaje industrial.

Escasa protección pero gran preocupación

La preocupación es palpable en el ámbito corporativo. Según el informe, se prevé que las ciberamenazas se conviertan en el principal riesgo para las empresas en los próximos dos años. Actualmente, estos ciberataques ocupan el segundo puesto (40%), tras la incertidumbre económica por la crisis que se establece en el primer puesto en términos de riesgo de negocio (54%).

Pero existen otros riesgos detectados en nuestro país que pueden poner en peligro la seguridad de la empresa: la inestabilidad política (citado por el 30% de los participantes), el fraude (24%) y el espionaje industrial (20%). A pesar de que estas amenazas existían mucho antes de que apareciese el malware, el robo de datos, el fraude y espionaje industrial en la actualidad se desarrollan a través de ciberataques.

Para las empresas, la protección eficaz contra la ciberdelincuencia supone la implementación de políticas unificadas de seguridad en toda la organización, así como la construcción de un sistema integral para toda la infraestructura TI.

El conocimiento de la situación por parte de los empleados es un factor crucial en la batalla contra el malware moderno y sus consecuencias potenciales. Y de nuevo aquí, la situación tampoco es mejor: el 31% de los especialistas encuestados en España no tiene conciencia de los troyanos actuales, o de los medios utilizados para atacar hoy en día a las compañías. Sólo el 21% de los directivos españoles ha oído algo sobre el primer ejemplo existente de ciberarma moderna – Stuxnet- y un 15% sobre el troyano Duqu diseñado para obtener información confidencial.

El conocimiento entre los profesionales de TI sobre las amenazas modernas es tan vital como formar a los empleados en las normas básicas de seguridad. La implantación de políticas de seguridad sistemáticas y asegurarse de que son cumplidas, ayuda a proteger el negocio contra los posibles descuidos de los empleados. En concreto, Kaspersky Endpoint Security 8 para Windows ayuda a controlar y restringir las actividades de los trabajadores en internet, así como el uso de las aplicaciones y las conexiones a dispositivos externos. 

Tomado de Mallorca Confidencial

ShareThis